Informations­sicherheit & Datenschutz

Wir setzen Sicherheit um – und prüfen sie mit dem Blick eines Lead Auditors.

Kunden verlangen Nachweise, die Cyberversicherung stellt Fragen, NIS-2 betrifft plötzlich viel mehr Unternehmen, und die DSGVO gilt sowieso. Wir bringen Datenschutz und Informationssicherheit in Ihrem Unternehmen in Ordnung – verständlich, pragmatisch und aus einer Hand mit der Technik.
  • ISO/IEC 27001:2022 zertifiziert (DQS)
  • ISO-27001-Lead-Auditor im Haus
  • Datenschutz-Team im eigenen Haus
Prüfliste mit Schutzschild – Informationssicherheit und Datenschutz mit Auditorenblick
Mehr Informationen
Zwei Themen,
ein Ansprechpartner
Datenschutz fragt: Gehen Sie mit personenbezogenen Daten rechtmäßig um? Informationssicherheit fragt: Sind Ihre Informationen und Systeme geschützt – und laufen sie auch nach einem Angriff weiter? Beide Fragen führen zu denselben Maßnahmen: Zugriffe regeln, Daten sichern, Vorfälle vorbereiten, Mitarbeiter sensibilisieren, Nachweise führen.

Deshalb behandeln wir beides zusammen. Sie bekommen keine Ordner voller Vorlagen, sondern Regeln und Maßnahmen, die zu Ihrer Organisation passen – und die wir als IT-Systemhaus auch technisch umsetzen können.
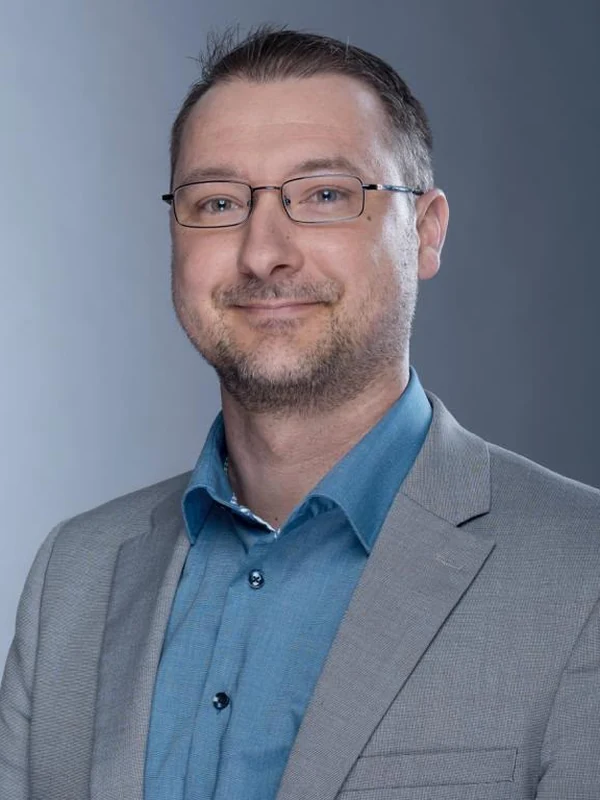
Timo Hoffmann, ISO-27001-Lead-Auditor bei Leopold Netzwerke
Ihr Ansprechpartner

Timo Hoffmann

ISO-27001-Lead-Auditor · Informationssicherheit & Datenschutz

Timo Hoffmann hat 2026 bei der VOREST AG die Qualifikation zum ISO-27001-Lead-Auditor erworben. Er kennt die Norm aus Sicht der Prüfer – und weiß deshalb, worauf es im Audit ankommt und was im Alltag eines mittelständischen Unternehmens realistisch ist.

  • Standortbestimmung und Maßnahmenplan nach ISO 27001
  • Interne Audits und Vor-Audits vor der Zertifizierung
  • Datenschutz-Betreuung gemeinsam mit zwei Kollegen aus unserem Team
  • NIS-2: Betroffenheit prüfen, Pflichten umsetzen

Das Zertifikat vergibt immer eine unabhängige, akkreditierte Zertifizierungsstelle. Ein ISMS, das wir mit aufgebaut haben, auditieren wir nicht selbst intern – so bleibt die Prüfung unabhängig.

Unsere Angebote

Laufend betreut oder als abgegrenztes Projekt – der Umfang richtet sich nach Ihrem Unternehmen. Wir erstellen Ihnen ein individuelles Angebot.

Flatrate

Datenschutz

Externer Datenschutzbeauftragter aus unserem eigenen Team – mit festem Ansprechpartner und planbarem monatlichem Betrag.

  • Bestellung als externer Datenschutzbeauftragter
  • Verzeichnis der Verarbeitungstätigkeiten und Dokumentation
  • Prüfung von Auftragsverarbeitungsverträgen und Dienstleistern
  • Hilfe bei Auskunftsersuchen und Datenpannen
  • Schulung und Sensibilisierung der Mitarbeiter
Mehr zum Datenschutzbeauftragten
Flatrate oder Paket

Informations­sicherheit

Vom ersten Sicherheits-Check bis zum zertifizierungsreifen ISMS nach ISO 27001 – organisatorisch und technisch aus einer Hand.

  • Standortbestimmung und Risikoanalyse
  • Sicherheitsrichtlinien, die Mitarbeiter verstehen
  • Notfall-, Backup- und Wiederanlaufplanung
  • Interne Audits, Vor-Audits und Auditbegleitung
  • Auf Wunsch als externer Informationssicherheitsbeauftragter
  • Alternativ nach BSI IT-Grundschutz
Mehr zu ISO 27001 & Notfallplanung
Neu

NIS-2-Beratung

Mit NIS-2 gelten Pflichten für deutlich mehr Unternehmen als bisher – auch für viele Mittelständler und ihre Zulieferer.

  • Prüfung, ob und wie Ihr Unternehmen betroffen ist
  • Registrierungs- und Meldepflichten verständlich erklärt
  • Risikomanagement-Maßnahmen planen und umsetzen
  • Schulung der Geschäftsleitung
  • Anforderungen in der Lieferkette
Zum NIS-2-Selbsttest
Selbsttest · 1 Minute

NIS-2: Ist Ihr Unternehmen betroffen?

Vier Fragen, sofort eine erste Einschätzung. Ihre Antworten bleiben in Ihrem Browser – es wird nichts gespeichert oder gesendet.

1. In welchem Bereich ist Ihr Unternehmen hauptsächlich tätig?
2. Wie viele Mitarbeiter hat Ihr Unternehmen?
3. Wie hoch ist Ihr Jahresumsatz?
4. Beliefern oder betreuen Sie Unternehmen aus den oben genannten Bereichen?

Warum Leopold Netzwerke

Selbst zertifiziert

Unser eigenes ISMS ist nach ISO/IEC 27001:2022 durch die DQS zertifiziert. Wir beraten nicht nur über die Norm – wir leben sie.

Prüferblick im Haus

Mit Timo Hoffmann gehört ein ISO-27001-Lead-Auditor zum Team. Sie wissen vor dem Audit, wo Sie stehen.

Technik aus einer Hand

Als IT-Systemhaus setzen wir die Maßnahmen auch um: MFA, Backup, Firewall, Patchmanagement, E-Mail-Sicherheit.

Daten bleiben in Deutschland

Backups und Dienste betreiben wir in unserem eigenen Rechenzentrum in Deutschland – nachvollziehbar für Ihren Datenschutz.

Trust-Center: unsere eigene Sicherheit

Wer Sicherheit berät, sollte die eigene offenlegen. Hier finden Sie Nachweise und Unterlagen für Ihre Dienstleisterprüfung.

ISO/IEC 27001:2022 Zertifikat der DQS Zertifikat herunterladen (PDF)
Rechenzentrum in Deutschland Backups und gehostete Dienste im eigenen Rechenzentrum Standort Deutschland
Auftragsverarbeitung Muster-AVV, TOM-Kurzfassung und Liste der Unterauftragnehmer Unterlagen anfordern Sicherheitslücke melden Sie haben eine Schwachstelle bei uns gefunden? Wir freuen uns über Ihren Hinweis. Meldeweg (security.txt)
Diese Website Keine Tracking-Cookies, keine Werbenetzwerke, keine Inhalte von Drittanbietern ohne Ihre Einwilligung. Die Besucherstatistik betreiben wir datensparsam selbst, der Chat-Assistent läuft auf eigener Infrastruktur. Datenschutzerklärung

So läuft die Zusammenarbeit ab

Klare Schritte statt Großprojekt – Sie entscheiden nach der Standortbestimmung, wie weit Sie gehen.

  1. Erstgespräch
    Worum geht es: Kundenanforderung, Cyberversicherung, NIS-2, Datenschutz-Pflichten oder der Wunsch nach mehr Sicherheit? Wir klären, was Sie wirklich brauchen.
  2. Standortbestimmung
    Wir sehen uns Organisation, IT und vorhandene Dokumentation an. Danach wissen Sie, was gut ist, was fehlt und was kritisch ist.
  3. Angebot
    Sie erhalten ein individuelles Angebot – als laufende Flatrate oder als abgegrenztes Projekt.
  4. Umsetzung
    Richtlinien, Dokumentation und technische Maßnahmen – organisatorisch und technisch aus einer Hand.
  5. Prüfen & verbessern
    Regelmäßige Überprüfung, interne Audits und Vorbereitung auf externe Audits. Informationssicherheit ist kein Projekt mit Enddatum, sondern ein Kreislauf.

Häufige Fragen

Was ist der Unterschied zwischen Datenschutz und Informationssicherheit?

Datenschutz schützt Menschen: Es geht um den rechtmäßigen Umgang mit personenbezogenen Daten nach DSGVO. Informationssicherheit schützt alle Informationen und Systeme eines Unternehmens – Verfügbarkeit, Vertraulichkeit und Integrität, auch von Konstruktionsdaten oder Preislisten. Viele Maßnahmen dienen beidem, deshalb betreuen wir beides zusammen.

Ist mein Unternehmen von NIS-2 betroffen?

Das hängt vor allem von Branche und Größe ab: Betroffen sind in der Regel Unternehmen ab 50 Mitarbeitern oder mehr als 10 Mio. € Umsatz in bestimmten Sektoren – darunter auch Maschinenbau, Fahrzeugbau, Elektronik, Lebensmittel und IT-Dienstleister. Unser NIS-2-Selbsttest gibt Ihnen in einer Minute eine erste Einschätzung. Auch wer nicht direkt betroffen ist, bekommt die Anforderungen oft über seine Kunden zu spüren.

Was macht ein ISO-27001-Lead-Auditor bei Ihnen?

Timo Hoffmann führt Standortbestimmungen, interne Audits und Vor-Audits durch und bereitet Unternehmen gezielt auf das Zertifizierungsaudit vor. Das Zertifikat selbst vergibt eine unabhängige, akkreditierte Zertifizierungsstelle.

Brauchen wir einen Datenschutzbeauftragten?

In Deutschland in der Regel dann, wenn mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind – bei bestimmten Verarbeitungen auch unabhängig von der Zahl. Ein externer Datenschutzbeauftragter ist oft die einfachere und günstigere Lösung.

Was kostet die Betreuung?

Das hängt von Größe, Branche und Anforderungen Ihres Unternehmens ab. Nach einem kurzen Gespräch erhalten Sie ein individuelles Angebot – als monatliche Flatrate oder als abgegrenztes Projekt.

Wo stehen Sie heute?
Sprechen Sie mit Timo Hoffmann

Ein kurzes Gespräch reicht für eine erste ehrliche Einschätzung – unverbindlich und ohne Verpflichtung zu einem Großprojekt. Oder rufen Sie direkt an: +49 741 3485430.
Leopold Netzwerke GmbH Logo