Penetrationstests
auf Ihre eigene IT
Penetrationstests für
jede Angriffsfläche
Externe & interne Tests
Vulnerability Scans
Compliance-Prüfungen
Sicherheitsbewertungen von Webanwendungen
Phishing-Simulationen
Netzwerk-Sicherheitstests
Warum ein Penetrationstest
sich lohnt
- Sie erfahren, welche Schwachstellen tatsächlich ausnutzbar sind — bevor ein Angreifer sie findet.
- Sie erhalten einen nach Dringlichkeit priorisierten Bericht mit konkreten Maßnahmen statt einer rohen Fundliste.
- Sie weisen Kunden, Auditoren und Cyber-Versicherern nach, dass Sie Ihre IT-Sicherheit ernst nehmen.
- Sie sehen, wie Ihre Schutzmaßnahmen und Ihr Team im Ernstfall wirklich reagieren.
So läuft ein Penetrationstest ab
Jeder Test beginnt mit einem gemeinsamen Scoping: Wir legen mit Ihnen fest, welche Systeme geprüft werden, was ausdrücklich tabu ist und wann getestet wird — damit Ihr Betrieb ungestört weiterläuft. Anschließend führen unsere Sicherheitsexperten die Tests durch und orientieren sich dabei an anerkannten Standards wie den Empfehlungen von OWASP und BSI.
Das Ergebnis ist ein Bericht, mit dem Sie arbeiten können: jede Schwachstelle nach Schweregrad priorisiert, verständlich erklärt und mit konkreten Maßnahmen zur Behebung versehen. Auf Wunsch besprechen wir die Ergebnisse gemeinsam mit Ihrer IT oder Geschäftsführung — und ein Nachtest prüft, ob die geschlossenen Lücken wirklich dicht sind. Weil Sicherheit danach nicht endet, ergänzt Managed Security (MXDR) den punktuellen Test um eine Überwachung Ihrer Systeme rund um die Uhr.
Phishing-Simulation &
Security Awareness
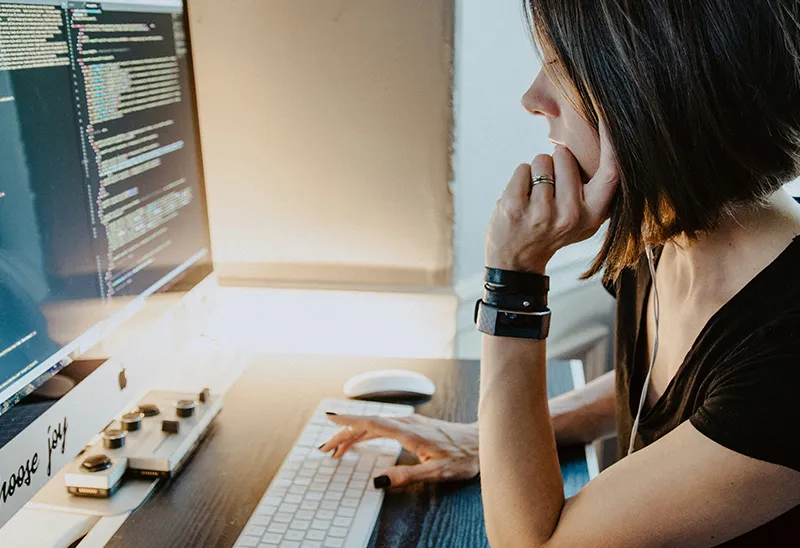
Die beste Firewall hilft wenig, wenn eine überzeugend gefälschte E-Mail einen Mitarbeiter zum Klick verleitet. Technik allein schützt nicht — Ihre Mitarbeiter sind die erste Verteidigungslinie. Genau deshalb gehört der Faktor Mensch für uns ebenso auf den Prüfstand wie Ihre Systeme.
Wir simulieren realistische Phishing-Angriffe auf Ihr Unternehmen, wie sie täglich in Postfächern landen. Die Ergebnisse werten wir verständlich für Sie aus und schulen Ihr Team anschließend gezielt dort, wo es nötig ist — regelmäßig wiederholt, damit Wachsamkeit zur Gewohnheit wird.
In Kombination mit unseren Penetrationstests entsteht so ein realistisches Bild Ihrer tatsächlichen Angriffsfläche: Technik und Mensch. So wissen Sie nicht nur, wie sicher Ihre Systeme sind, sondern auch, wie Ihr Unternehmen im Ernstfall reagiert.
Partner für
Ihre Sicherheit
Häufige Fragen
Was ist der Unterschied zwischen Schwachstellenscan und Penetrationstest?
Ein Schwachstellenscan sucht automatisiert nach bekannten Sicherheitslücken und ist die Grundlage jedes Tests. Ein Penetrationstest geht weiter: Unsere Sicherheitsexperten prüfen gezielt, welche Schwachstellen sich tatsächlich ausnutzen lassen und wie weit ein Angreifer damit in Ihre IT kommt.
Stört ein Penetrationstest unseren laufenden Betrieb?
Er ist so geplant, dass er das nicht tut. Jeder Test beginnt mit einem gemeinsamen Scoping: Wir legen fest, welche Systeme geprüft werden, was ausdrücklich tabu ist und in welchem Zeitfenster getestet wird.
Was bekommen wir als Ergebnis?
Einen Bericht, mit dem Sie arbeiten können: Jede Schwachstelle ist nach Schweregrad priorisiert, verständlich erklärt und mit konkreten Maßnahmen versehen. Auf Wunsch besprechen wir die Ergebnisse mit Ihrer IT oder Geschäftsführung, und ein Nachtest prüft, ob die Lücken geschlossen sind.
Wie oft sollte man einen Penetrationstest durchführen?
Üblich ist ein regelmäßiger Test, etwa einmal im Jahr, und zusätzlich nach größeren Änderungen wie neuen Systemen, Standorten oder Anwendungen. Zwischen den Tests sorgt Managed Security (MXDR) für eine Überwachung rund um die Uhr.
Hilft ein Penetrationstest bei ISO 27001, NIS-2 oder der Cyberversicherung?
Ja, als Nachweis: Mit einem dokumentierten Test zeigen Sie Kunden, Auditoren und Cyberversicherern, dass Sie Ihre IT-Sicherheit überprüfen lassen und gefundene Schwachstellen beheben. Wir orientieren uns dabei an anerkannten Standards wie den Empfehlungen von OWASP und BSI.
Insight Leopold
Unser Technik-Blog